一個騙子或一群騙子使用加密交易所HitBTC網站的虛假網路釣魚版本竊取了價值約1500萬美元的加密貨幣。
根據加密合規公司MistTrack的Twitter帖子,使用的網路釣魚網站看起來與HitBTC的真實網站幾乎相同,除了URL略有不同,即hitbt2c[.]大聲笑而不是hitbtc[.]。.com。
MistTrack在Twitter帖子中表示,被盜資產包括比特幣(BTC),乙太幣(ETH),泰達幣(USDT)和其他加密貨幣,它還概述了整個詐騙網站的運作方式。
MistTrack警告說,一旦使用者在網路釣魚網站上點擊基於瀏覽器的錢包(如MetaMask)上的“批准”,駭客就有可能免費訪問所有使用者的藏品。
攻擊者位址
在Twitter帖子中,MistTrack還確定了四個加密位址,據稱這些位址屬於詐騙者,其中一個是比特幣位址,兩個是以太坊位址,一個是Tron位址。
在撰寫本文時,比特幣位址不包含任何資金,但自 2022 年 7 月創建以來,已交易超過 400 次,收到超過 52 個 BTC,按今天的價格計算價值約 140 萬美元。
Tron 位址包含單筆交易收到的 242 USDT,而第一個乙太坊位址包含幾千美元的穩定幣,自 2022 年 6 月創建以來,它已經與許多不同的 ERC-20 代幣進行了數百萬美元的交易。
到目前為止,MistTrack列出的最後一個乙太坊位址尚未記錄任何活動。
與一些錢包之間的大量交易表明,它們已被廣泛用於非法目的近一年。
錢包總共收到了大約1500萬美元。
多個網路釣魚站點處於活動狀態
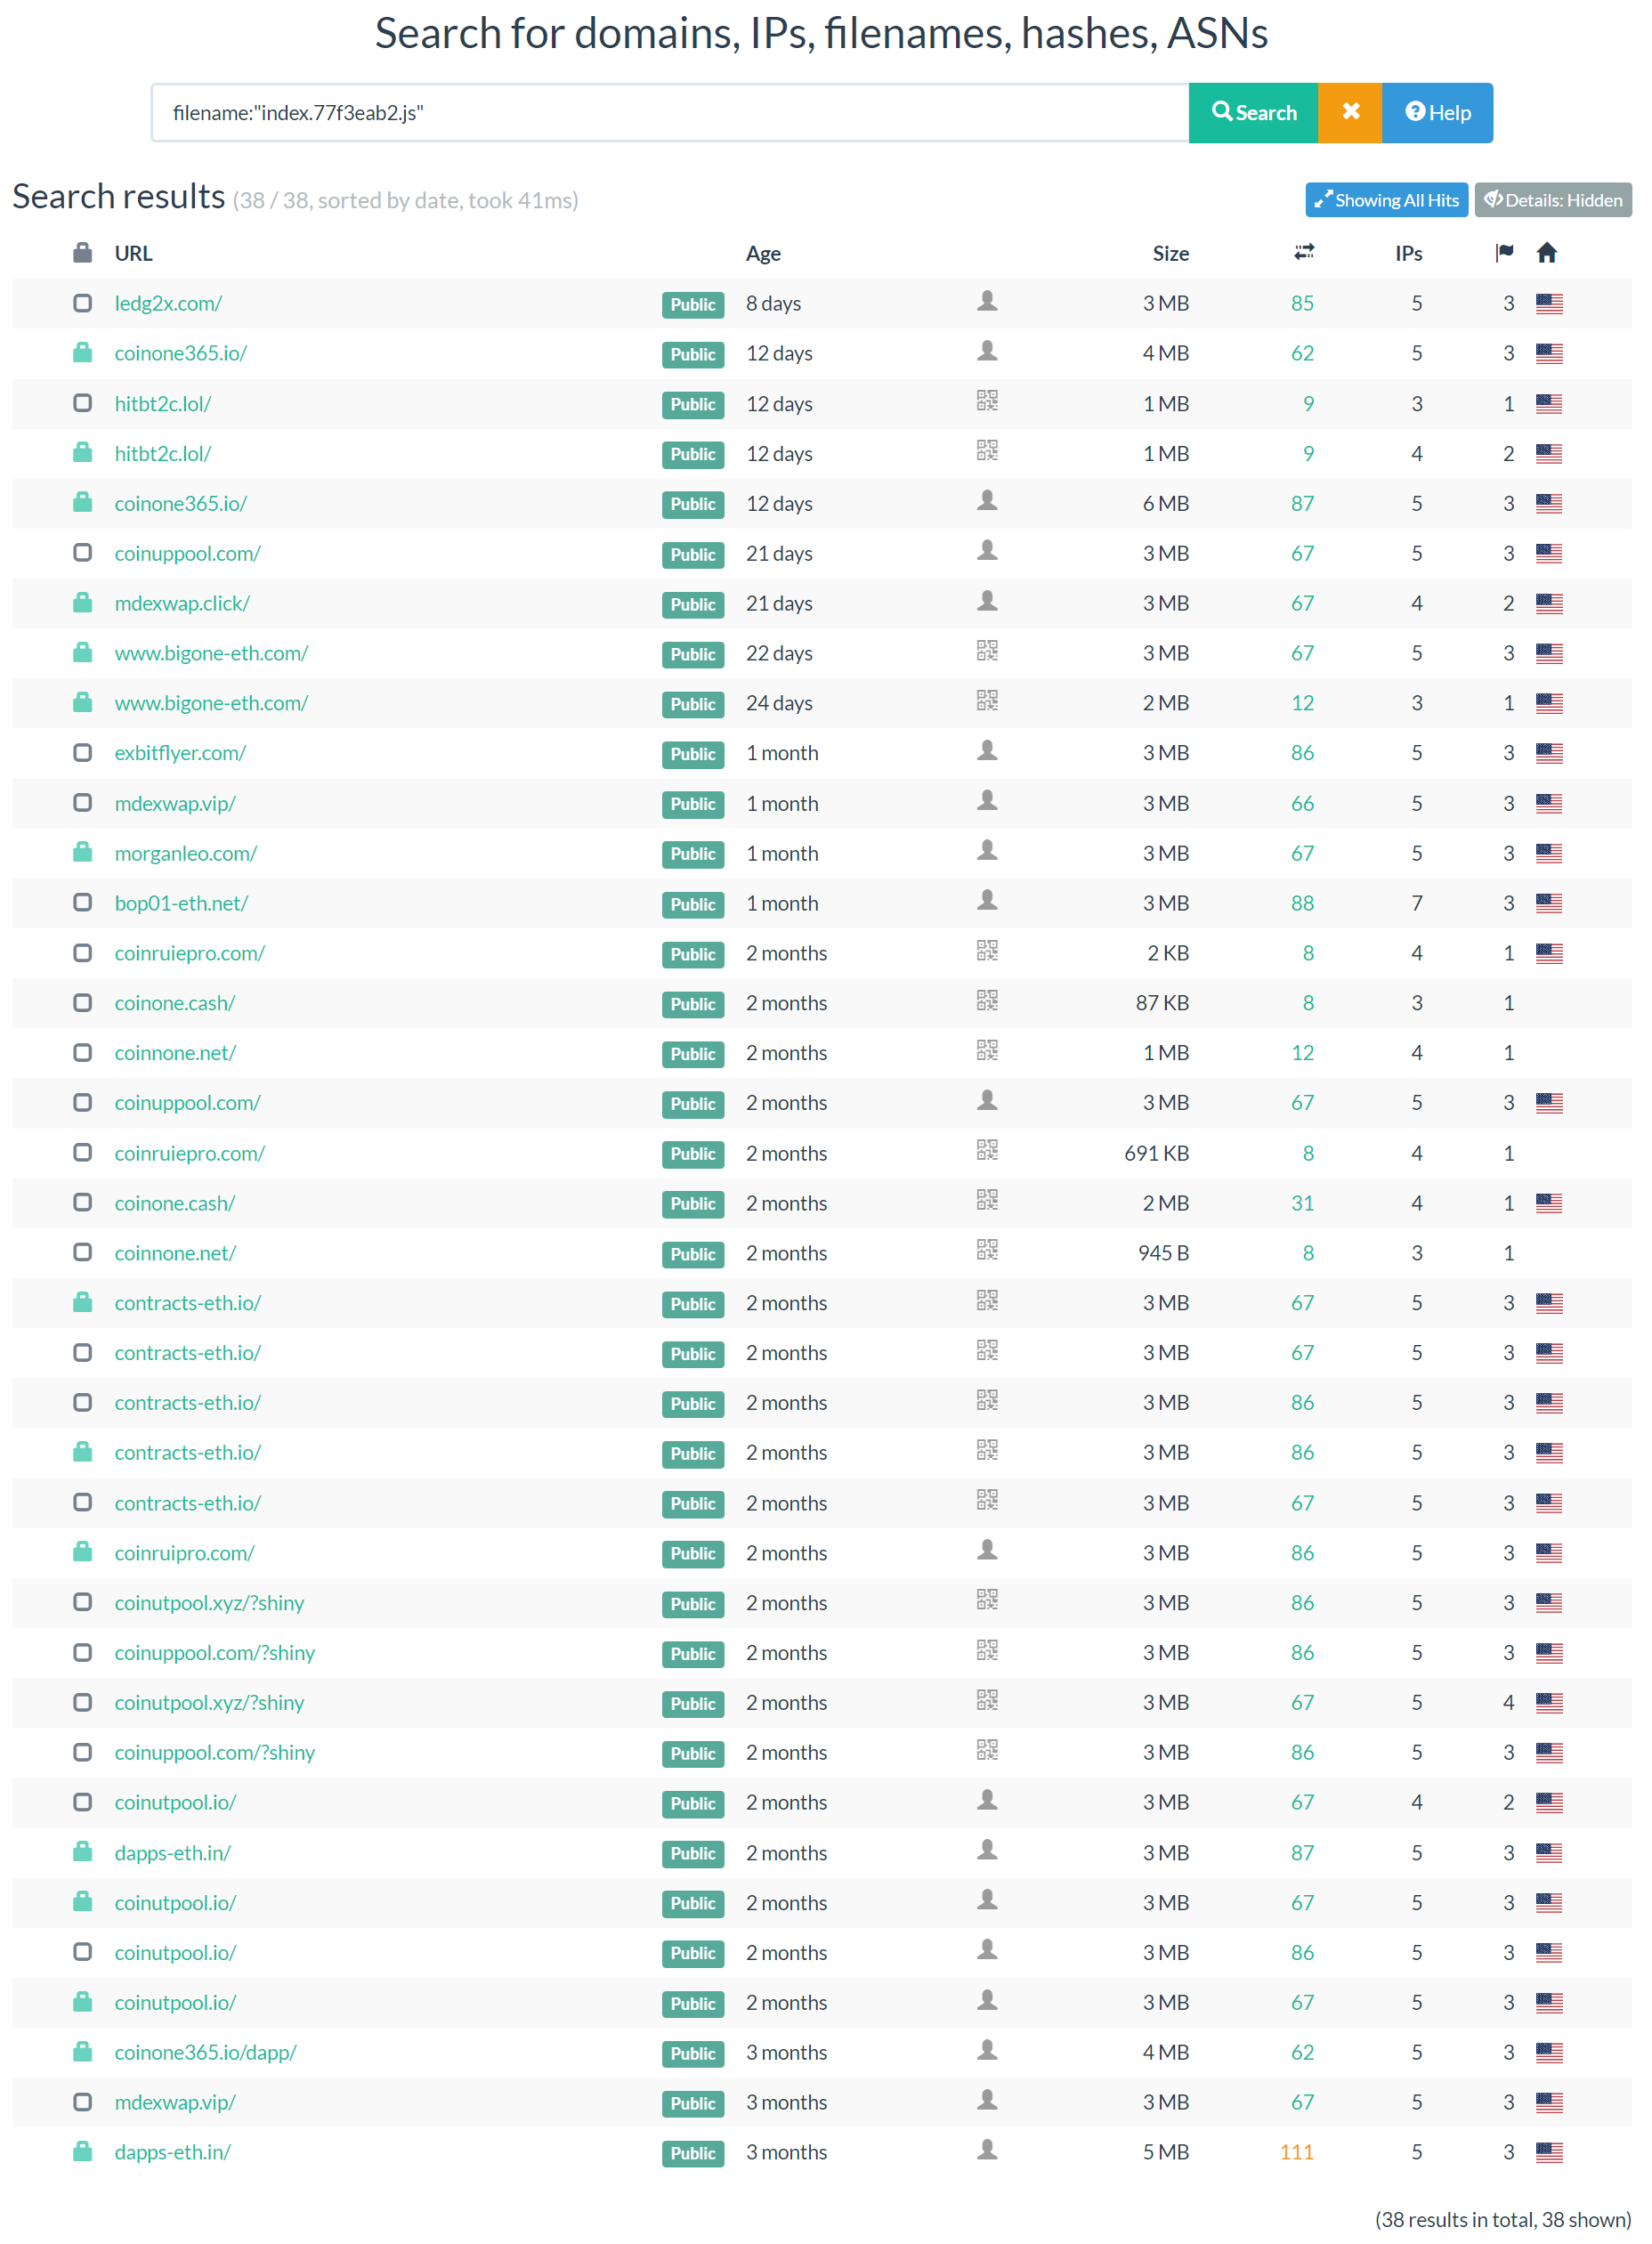
除了警告正在進行的HitBTC網路釣魚攻擊外,MistTrack還表示,許多其他網路釣魚網站似乎處於活躍狀態,並受到同一駭客的控制。
根據該公司共用的螢幕截圖,其中包含使用與駭客使用的檔名相同的網站清單,大量網路釣魚網站已經活躍了長達三個月。
手術“似乎很大 沙竹潘,“該公司寫道,使用中文術語來描述所謂的”屠豬“騙局,這是一種受害者在很長一段時間內被欺騙和操縱的騙局。
網路釣魚詐騙是加密中最常見的詐騙類型之一,特別是對於在攻擊中複製和使用其網站的交易所來說,這是一個嚴重的問題。
防止成為網路釣魚攻擊受害者的最佳方法是始終仔細檢查瀏覽器位址欄位中的URL,並確保它在登錄或存入任何資金之前與真實網站的URL完全匹配。
到目前為止,HitBTC尚未就正在進行的網路釣魚攻擊發表任何評論。